Gateway Bancário
289 toolsProdução
https://mcp.banking.kobana.com.brSandbox
https://mcp.banking.sandbox.kobana.com.brOpera na conta do token. Para uma subconta, envie o cabeçalho X-Account-Uid.
Cada produto tem um servidor MCP remoto em mcp.{produto}.kobana.com.br, com OAuth 2.1, escopos por recurso e as permissões de quem autorizou.
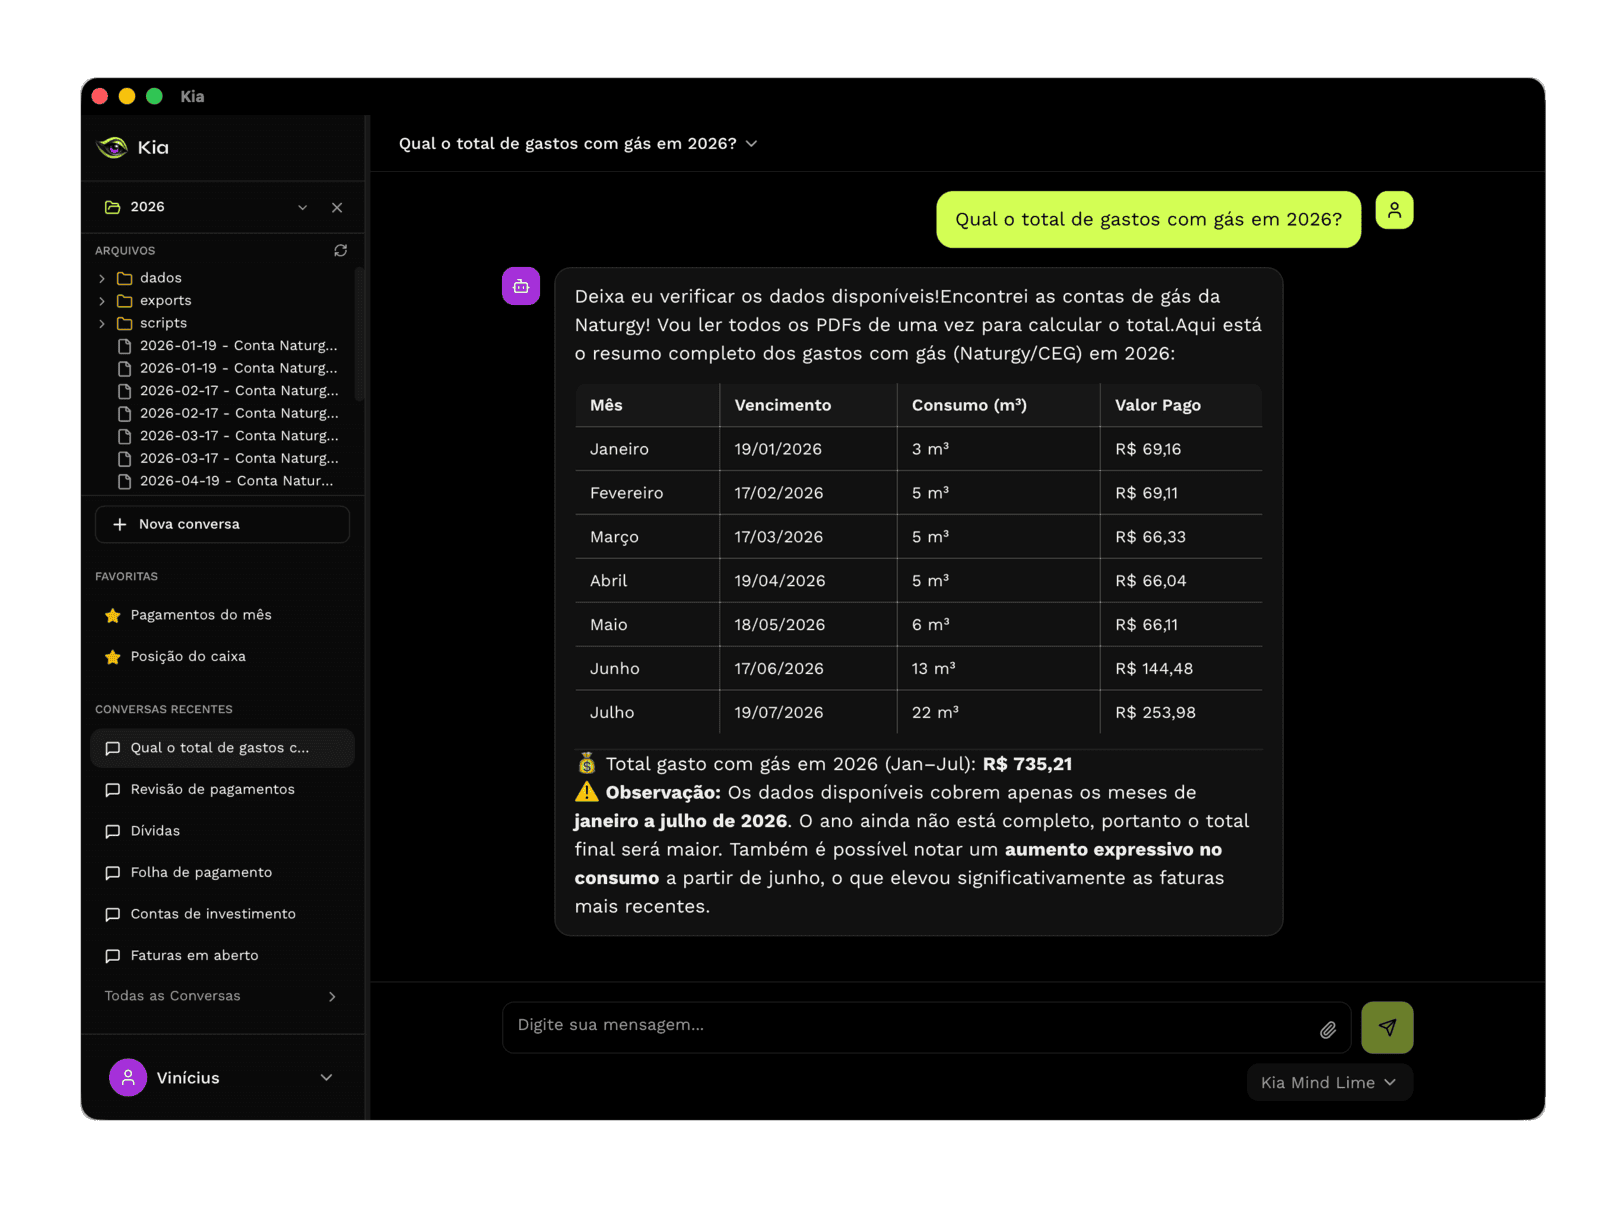
Uma mensagem JSON-RPC 2.0 por POST, sem sessão. A URL é a raiz do host, sem caminho.
O cliente descobre onde autenticar a partir da URL e abre a tela de login da Kobana. Não há client secret.
Crie na Conta Kobana um token com o aplicativo do produto e o uso MCP, e mande em Authorization: Bearer.
O token limita o cliente por recurso e nível (read ou write). As permissões de painel de quem autorizou limitam o resto, relidas a cada chamada.
Cada tool declara se é de leitura, escrita ou destrutiva. As destrutivas só rodam depois de confirmação.
A tool chama o mesmo código da API REST: conta habilitada, assinatura ativa, produto no plano e allow list de IP.
Cole a URL do produto no cliente MCP. O Gateway Bancário também tem um host de sandbox, com tokens separados dos de produção.
Produção
https://mcp.banking.kobana.com.brSandbox
https://mcp.banking.sandbox.kobana.com.brOpera na conta do token. Para uma subconta, envie o cabeçalho X-Account-Uid.
Produção
https://mcp.billing.kobana.com.brProdução
https://mcp.finance.kobana.com.brO workspace é escolhido a cada chamada, com finance_workspaces_list e o argumento workspace_id.
Produção
https://mcp.dunning.kobana.com.brProdução
https://mcp.dashboards.kobana.com.brCom um token emitido para o MCP, liste as tools que ele alcança. Troque o host pelo do produto que você quer testar.
curl https://mcp.banking.kobana.com.br/ \
  -H "Authorization: Bearer $MCP_TOKEN" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -H "MCP-Protocol-Version: 2025-06-18" \
  -d '{ "jsonrpc": "2.0", "id": 1, "method": "tools/list" }'
Se vierem menos tools do que o esperado, são o escopo do token ou as permissões de quem autorizou. Não é um erro.
Qualquer cliente com Streamable HTTP e OAuth 2.1 conecta só com a URL.
Adicione o servidor e autentique com /mcp.
claude mcp add --transport http kobana-banking https://mcp.banking.kobana.com.brCom token pessoal, mande o cabeçalho de autorização. Trate o arquivo como segredo.
{
  "mcpServers": {
    "kobana-banking": {
      "type": "http",
      "url": "https://mcp.banking.kobana.com.br",
      "headers": {
        "Authorization": "Bearer <token>"
      }
    }
  }
}Conta Kobana → Tokens e Acesso → Meus Tokens Pessoais → Novo Token, com o uso MCP. Escolha a menor validade que o uso permite.
Temos um guia para quem quer conectar o assistente à conta Kobana, com passo a passo para Claude, ChatGPT e Cursor.
Ver o guia para usuáriosConte o que o seu agente precisa fazer e ajudamos a desenhar a integração.